گوگل قابلیت مکالمات موقت را معرفی کرد؛ حالا می‌توانید بدون ثبت گفتگو از هوش مصنوعی سؤال کنید

گوگل قابلیت مکالمات موقت را به حالت هوش مصنوعی موتور جست‌وجوی خود اضافه کرده است. این ویژگی به کاربران اجازه می‌دهد بدون ثبت گفتگوها در تاریخچه معمول و تأثیرگذاری آن‌ها بر پیشنهادهای شخصی‌سازی‌شده آینده، با هوش مصنوعی تعامل داشته باشند.

گوگل قابلیت جدیدی با عنوان «مکالمات موقت» را به حالت هوش مصنوعی موتور جست‌وجوی خود اضافه کرده است. این ویژگی به کاربران اجازه می‌دهد بدون ذخیره شدن گفتگوها در تاریخچه جست‌وجو و تأثیرگذاری آن‌ها بر شخصی‌سازی پیشنهادهای آینده، با هوش مصنوعی تعامل داشته باشند.

قابلیت جدید که با نام Temporary Chats شناخته می‌شود، برای کاربرانی طراحی شده است که می‌خواهند موضوعات مختلف، از پرسش‌های شخصی گرفته تا علایق موقت، را بررسی کنند؛ بدون اینکه این گفتگوها بخشی از تجربه جست‌وجوی شخصی‌سازی‌شده آن‌ها در آینده شود.

مکالمات موقت گوگل چگونه کار می‌کند؟


گوگل با معرفی این قابلیت تلاش کرده است یکی از نگرانی‌های مربوط به حریم خصوصی در جست‌وجوی مبتنی بر هوش مصنوعی را برطرف کند. پیش از این، کاربران هنگام استفاده از حالت هوش مصنوعی گوگل، امکان شروع یک گفت‌وگوی موقت و جدا از تاریخچه معمول حساب خود را نداشتند.

فعال‌سازی این قابلیت به تغییر تنظیمات حساب کاربری یا مراجعه به بخش‌های مختلف حریم خصوصی نیاز ندارد. کاربران می‌توانند با کلیک روی نماد مکالمات موقت در گوشه سمت راست بالای رابط کاربری AI Mode، این حالت را فعال کنند و پرسش‌های خود را از هوش مصنوعی بپرسند.

پس از فعال شدن این گزینه، جلسه گفت‌وگو از تجربه شخصی‌سازی‌شده حساب کاربری جدا می‌شود. در نتیجه، اطلاعات و موضوعات مطرح‌شده در این مکالمه برای شخصی‌سازی پیشنهادهای آینده گوگل مورد استفاده قرار نمی‌گیرند و پاسخ‌های هوش مصنوعی نیز بر اساس ترجیحات قبلی کاربر تنظیم نمی‌شوند.

چرا مکالمات موقت برای حفظ حریم خصوصی اهمیت دارند؟


یکی از کاربردهای مهم این قابلیت، امکان جست‌وجوی موضوعاتی است که کاربر تمایلی به ثبت آن‌ها در تاریخچه فعالیت خود ندارد.

برای مثال، ممکن است فردی بخواهد درباره خرید یک هدیه غافلگیرکننده، برنامه‌ریزی یک مناسبت خاص یا موضوعی شخصی اطلاعات کسب کند؛ اما نخواهد این جست‌وجوها بر پیشنهادهای بعدی گوگل تأثیر بگذارند.

در چنین شرایطی، مکالمات موقت به کاربران اجازه می‌دهد بدون غیرفعال کردن دائمی قابلیت‌های شخصی‌سازی حساب، از امکانات جست‌وجوی هوشمند استفاده کنند.

طبق توضیحات گوگل، پس از بستن جلسه موقت، مکالمه از دسترس خارج می‌شود و دیگر نمی‌توان از طریق تاریخچه گفت‌وگوها به آن مراجعه کرد. به این ترتیب، کاربر پس از پایان جلسه به تجربه معمول جست‌وجوی خود بازمی‌گردد.

تفاوت مکالمات موقت با حالت ناشناس کروم چیست؟


مکالمات موقت را نباید با حالت مرور ناشناس (Incognito Mode) در مرورگر گوگل کروم یکسان دانست. حالت ناشناس کروم برای مرور وب در فضایی جدا از تاریخچه معمول مرورگر طراحی شده است؛ اما قابلیت جدید گوگل مشخصاً برای تعامل با هوش مصنوعی در محیط جست‌وجو کاربرد دارد.

به عبارت دیگر، کاربران می‌توانند بدون خروج از حساب کاربری یا کنار گذاشتن امکانات جست‌وجوی هوشمند، یک جلسه گفت‌وگوی موقت و جدا از تجربه شخصی‌سازی‌شده خود داشته باشند.

گوگل اعلام کرده است این قابلیت در مرورگرهای موبایل و رایانه، به‌صورت جهانی و در تمام زبان‌های پشتیبانی‌شده توسط حالت هوش مصنوعی در دسترس قرار گرفته است و برای استفاده از آن نیازی به تغییر تنظیمات حساب کاربری نیست.

البته استفاده از مکالمات موقت را نباید به معنای ناشناس ماندن کامل یا حذف قطعی تمام داده‌های مرتبط با فعالیت کاربر از سامانه‌های گوگل دانست؛ این قابلیت مشخصاً برای جدا کردن گفت‌وگو از تاریخچه معمول و شخصی‌سازی‌های آینده طراحی شده است.

رقابت برای ساخت دیتاسنترهای هوش مصنوعی در اعماق اقیانوس آغاز شد

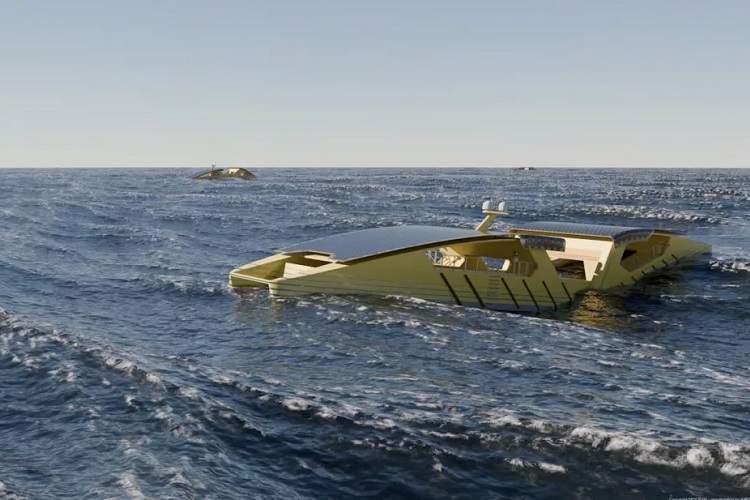
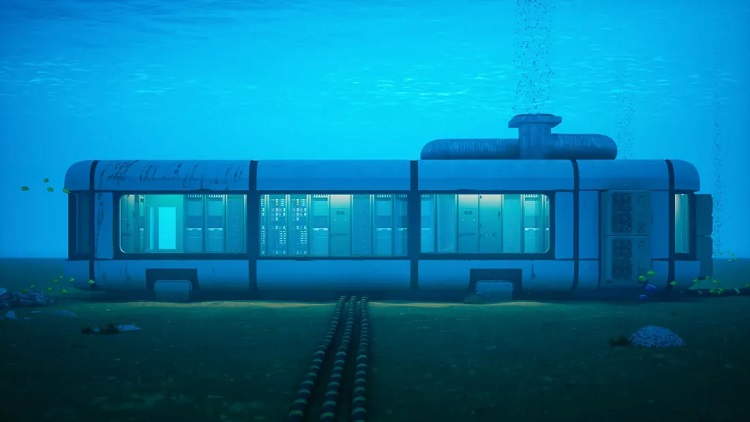
شرکت‌های فناوری و فعالان حوزه انرژی در حال توسعه ایده ساخت دیتاسنترهای شناور و زیرآبی هستند که با استفاده از انرژی امواج، باد و نور خورشید برق موردنیاز پردازش‌های هوش مصنوعی را تأمین می‌کنند و برای خنک‌سازی سرورها از آب دریا بهره می‌برند.

شرکت‌های فناوری و فعالان حوزه انرژی در حال بررسی ایده‌ای متفاوت برای توسعه زیرساخت‌های هوش مصنوعی هستند: ساخت دیتاسنترهای شناور روی اقیانوس یا تأسیسات محاسباتی در بستر دریا.

این مراکز با استفاده از انرژی امواج، جزرومد، باد و نور خورشید برق موردنیاز سرورها را تأمین می‌کنند و از آب دریا برای خنک‌سازی تجهیزات بهره می‌برند. چنین رویکردی می‌تواند وابستگی دیتاسنترها به شبکه برق شهری و منابع آب شیرین را کاهش دهد و مخالفت جوامع محلی با ساخت این تأسیسات را محدود کند.

چند شرکت در حال توسعه نمونه‌های اولیه این فناوری هستند. شرکت آمریکایی Panthalassa با جذب ۱۴۰ میلیون دلار سرمایه قصد دارد سازه‌های فولادی شناوری بسازد که با انرژی امواج برق موردنیاز پردازش‌های هوش مصنوعی را تأمین کنند. شرکت اسکاتلندی موشن انرژی (Mocean Energy) نیز روی سامانه‌هایی کار می‌کند که از انرژی امواج و نور خورشید برای تأمین برق سرورها استفاده می‌کنند. این شرکت قصد دارد ظرفیت هر واحد را به حدود ۵۰۰ کیلووات برساند.

با وجود جذابیت این ایده، موانع فنی و اقتصادی قابل‌توجهی وجود دارد. خوردگی فلزات بر اثر آب شور، تجمع جلبک‌ها و موجودات دریایی، رسوب مواد معدنی و آسیب‌دیدن تجهیزات در طوفان‌ها از مهم‌ترین چالش‌ها هستند. همچنین، انتقال سکوهای شناور به موقعیت مناسب و تعمیر تجهیزات در دریا هزینه‌بر خواهد بود.

مسائل زیست‌محیطی نیز اهمیت زیادی دارند. افزایش تردد شناورها، برخورد احتمالی با نهنگ‌ها، آلودگی آب و تخلیه گرمای سرورها در محیط دریایی می‌توانند به اکوسیستم‌های حساس آسیب برسانند.

در نهایت، اگرچه دیتاسنترهای دریایی می‌توانند راهکاری نوآورانه برای تأمین انرژی زیرساخت‌های هوش مصنوعی باشند، موفقیت آنها به حل مشکلات پایداری تجهیزات، تولید برق مستمر، هزینه‌های نگهداری و حفاظت از محیط زیست وابسته است.

با عملگر جدید «-ai» در بینگ، از شر پاسخ‌های هوش مصنوعی خلاص شوید

مایکروسافت با معرفی افزونه جدید بینگ و عملگر جست‌وجوی «-ai»، امکان حذف پاسخ‌ها و خلاصه‌های هوش مصنوعی از نتایج جست‌وجو را فراهم کرده است؛ قابلیتی که به کاربران اجازه می‌دهد میان جست‌وجوی سنتی و تجربه مبتنی بر هوش مصنوعی انتخاب کنند.

مایکروسافت قابلیت جدیدی را برای موتور جست‌وجوی بینگ (Bing) معرفی کرده است که به کاربران اجازه می‌دهد پاسخ‌ها و خلاصه‌های تولیدشده با هوش مصنوعی را غیرفعال کنند و نتایج جست‌وجوی سنتی را بدون دخالت هوش مصنوعی مشاهده کنند.

این تصمیم در شرایطی گرفته شده که مایکروسافت پیش از بسیاری از رقبای خود، قابلیت پاسخ‌گویی مبتنی بر هوش مصنوعی را به بینگ اضافه کرده بود.

این شرکت افزونه‌ای با نام Microsoft Bing AI Search Choice برای مرورگرهای کروم و اج منتشر کرده است. کاربران با نصب این افزونه می‌توانند به‌سادگی قابلیت نمایش خلاصه‌های هوش مصنوعی را فعال یا غیرفعال کنند. در حالت بدون هوش مصنوعی، نتایج جست‌وجو بدون قابلیت‌های هوش مصنوعی مولد نمایش داده می‌شوند.

علاوه بر این، کاربران می‌توانند بدون نصب افزونه، از عملگر جدید «-ai» در جست‌وجوهای بینگ استفاده کنند. با افزودن این عبارت به انتهای درخواست جست‌وجو، قابلیت‌های هوش مصنوعی از نتایج حذف می‌شوند. همچنین امکان تعریف یک موتور جست‌وجوی سفارشی در تنظیمات مرورگر وجود دارد تا این عملگر به‌صورت خودکار به تمام جست‌وجوها اضافه شود.

مایکروسافت می‌گوید با وجود سرمایه‌گذاری گسترده در فناوری هوش مصنوعی، همچنان به کاربران اجازه می‌دهد تجربه جست‌وجوی موردنظر خود را انتخاب کنند. این رویکرد در حالی اتخاذ شده که گوگل، با در اختیار داشتن حدود ۹۰ درصد سهم بازار جست‌وجو، همچنان به گسترش قابلیت‌های هوش مصنوعی در موتور جست‌وجوی خود ادامه می‌دهد.

با این حال، پژوهشی که به سفارش روزنامه نیویورک تایمز انجام شده، نشان می‌دهد قابلیت AI Overviews گوگل ممکن است هر ساعت ده‌ها میلیون پاسخ نادرست تولید کند؛ ادعایی که گوگل به آن اعتراض کرده است. در مجموع، اقدام جدید مایکروسافت می‌تواند برای کاربرانی که به نتایج جست‌وجوی سنتی و بدون خلاصه‌های هوش مصنوعی علاقه دارند، گزینه‌ای کاربردی باشد.

هشدار امنیتی به فعالان هوش مصنوعی؛ جاسوسان برای سرقت اسرار شرکت‌ها سراغ روابط انسانی می‌روند

کارشناسان امنیتی هشدار می‌دهند مدیران و کارکنان شرکت‌های هوش مصنوعی ممکن است با روش‌هایی مانند دوستی، پیشنهاد سرمایه‌گذاری یا همکاری تجاری هدف جاسوسان قرار بگیرند. ابزارهای هوش مصنوعی نیز طراحی هویت‌های جعلی و اجرای این عملیات را آسان‌تر کرده‌اند.

کارشناسان امنیتی هشدار می‌دهند که مدیران، بنیان‌گذاران و حتی کارکنان شرکت‌های فعال در حوزه هوش مصنوعی ممکن است هدف عملیات جاسوسی موسوم به «تله عسل» قرار بگیرند. با افزایش ارزش راهبردی تراشه‌ها، مدل‌های هوش مصنوعی و زیرساخت‌های پردازشی، شرکت‌های فناوری به اهداف جذابی برای جاسوسان تبدیل شده‌اند؛ تهدیدی که هوش مصنوعی نیز اجرای آن را آسان‌تر و کم‌هزینه‌تر کرده است.

در حالی که جنجال مربوط به ادعای گرفتار شدن جنسن هوانگ، مدیرعامل انویدیا، در یک تله عسل همچنان ادامه دارد، کارشناسان معتقدند دامنه این تهدید بسیار گسترده‌تر از مدیران ارشد شرکت‌هاست و هر فردی که به اطلاعات حساس دسترسی داشته باشد، ممکن است هدف قرار بگیرد.

آرون براون، افسر ارشد سابق سازمان اطلاعات مرکزی آمریکا (سیا) و بنیان‌گذار شرکت نرم‌افزاری لومبرا، در گفت‌وگو با تک‌کرانچ گفت که بنیان‌گذاران شرکت‌های فناوری معمولاً آموزش یا اطلاعات کافی درباره فعالیت‌های ضدجاسوسی دریافت نمی‌کنند.

به گفته او، عملیات تله عسل در گذشته بیشتر با سیاستمداران، نیروهای نظامی و مقام‌های اطلاعاتی ارتباط داشت؛ افرادی که به دلیل موقعیت شغلی خود با خطر جاسوسی آشنا بودند و برای مقابله با چنین تهدیدهایی آموزش می‌دیدند. اما اکنون بخش مهمی از اطلاعات راهبردی جهان در اختیار شرکت‌هایی قرار دارد که تراشه‌ها، مدل‌های هوش مصنوعی و زیرساخت‌های پردازشی را توسعه می‌دهند.

براون توضیح می‌دهد که جاسوسان به دنبال اطلاعاتی مانند نقشه راه محصولات، تصمیم‌های مربوط به صادرات، فهرست مشتریان و جزئیات دسترسی کشورها و شرکت‌ها به فناوری‌های حساس هستند. از آنجا که مدیرعامل‌ها معمولاً به بخش بزرگی از این اطلاعات دسترسی دارند، می‌توانند هدفی ارزشمند برای عملیات نفوذ باشند.

تله عسل فقط برای مدیرعامل‌ها طراحی نشده است


اتهام‌های مطرح‌شده درباره جنسن هوانگ، مدیرعامل انویدیا، نمونه‌ای از توجه دوباره به این نوع تهدیدهاست. بر اساس ادعاهای مطرح‌شده، او ممکن است از طریق رابطه‌ای شخصی با آلیس هوانگ، مدیر اجرایی سابق یک شرکت نئوکلاود در سنگاپور، هدف چنین عملیاتی قرار گرفته باشد. آلیس هوانگ به جاسوسی برای چین و قاچاق میلیاردها دلار تراشه انویدیا به این کشور متهم شده است. این ادعاها به معنای اثبات وقوع چنین عملیاتی علیه مدیرعامل انویدیا نیست.

بااین‌حال، خطر به مدیران ارشد محدود نمی‌شود. روزنامه وال‌استریت ژورنال گزارش داده است که شرکت OpenAI به کارکنان خود درباره افرادی هشدار داده که ممکن است با هدف دستیابی به اسرار تجاری شرکت با آن‌ها ارتباط برقرار کنند.

در واقع، هر فردی که به اطلاعات محرمانه دسترسی داشته باشد، از اعضای هیئت‌مدیره گرفته تا دستیاران اجرایی، می‌تواند هدف قرار بگیرد.

جاسوسان همیشه نقش عاشق را بازی نمی‌کنند


برخلاف تصور رایج، تله عسل لزوماً به معنای ایجاد رابطه عاطفی یا عاشقانه با قربانی نیست. براون می‌گوید دوستی یکی از قدیمی‌ترین روش‌های نفوذ محسوب می‌شود.

مهاجمان ممکن است با هویت سرمایه‌گذار، مشتری، مشاور یا استخدام‌کننده به اهداف خود نزدیک شوند. درخواست‌های آن‌ها در ظاهر کاملاً قانونی و حرفه‌ای به نظر می‌رسد و برای موفقیت عملیات نیز نیازی نیست قربانی به آن‌ها علاقه عاطفی پیدا کند؛ کافی است به آن‌ها اعتماد کند و در گفت‌وگوهای خود اطلاعاتی را فاش کند که نباید در اختیارشان قرار دهد.

پری کارپنتر، جرم‌شناس و استراتژیست ارشد فریب در شرکت KnowBe4، در این‌باره می‌گوید مهاجمان به‌جای عبور از موانع فنی و امنیتی، می‌توانند به فردی نزدیک شوند که توانایی باز کردن مسیرهای دسترسی، تأثیرگذاری بر تصمیم‌ها یا تأیید درخواست‌های حساس را دارد.

خطر دیگر این است که پس از افشای اطلاعات یا آشکار شدن نفوذ، مهاجمان ممکن است از داده‌های به‌دست‌آمده برای تهدید و باج‌گیری استفاده کنند.

هوش مصنوعی اجرای عملیات فریب را آسان‌تر کرده است


یکی از جنبه‌های نگران‌کننده این تهدید، نقش هوش مصنوعی در ساده‌تر کردن عملیات جاسوسی است. در گذشته، طراحی یک عملیات نفوذ ممکن بود ماه‌ها یا حتی سال‌ها تحقیق درباره هدف، ساخت هویت جعلی و برنامه‌ریزی برای ایجاد ارتباط را نیاز داشته باشد.

اما اکنون ابزارهای هوش مصنوعی می‌توانند برای بررسی پیشینه افراد، ساخت پروفایل‌های جعلی در شبکه‌های اجتماعی، تولید سوابق ساختگی و حتی شبیه‌سازی صدا به کار گرفته شوند. این امکانات به مهاجمان اجازه می‌دهد با هزینه و زمان کمتری هویتی باورپذیر ایجاد کنند.

کارپنتر تأکید می‌کند که هوش مصنوعی می‌تواند به حفظ یک داستان ساختگی و منسجم کمک کند، اما فریب در نهایت از طریق روابط انسانی شکل می‌گیرد.

براون نیز معتقد است صنعت هوش مصنوعی سریع‌تر از آنکه فرهنگ امنیتی متناسب با اهمیت راهبردی خود را ایجاد کند، به بخشی از حوزه امنیت ملی تبدیل شده است. به گفته او، یکی از دلایل موفقیت تله‌های عسل این است که قربانی معمولاً احساس نمی‌کند فریب خورده است؛ بلکه ممکن است ارتباط شکل‌گرفته را واقعی و حتی نتیجه خوش‌شانسی خود بداند.

چگونه می‌توان نشانه‌های یک تله عسل را تشخیص داد؟


کارشناسان توصیه می‌کنند افراد به الگوهای غیرمعمول در ارتباطات خود توجه کنند. برخوردهای ظاهراً تصادفی که بیش از حد تکرار می‌شوند، کنجکاوی مداوم درباره فعالیت‌های شغلی و همکاران، درخواست برای پنهان نگه داشتن ملاقات‌ها و تلاش برای دریافت اطلاعات یا معرفی افراد کلیدی، می‌توانند نشانه‌های هشداردهنده باشند.

افزایش تدریجی درخواست‌ها و عبور از مرزهای حرفه‌ای نیز اهمیت دارد؛ به‌ویژه زمانی که فرد مقابل از شما می‌خواهد کاری انجام دهید که در شرایط عادی با آن احساس راحتی نمی‌کنید.

براون پیشنهاد می‌کند افراد از خود بپرسند اگر شغلشان را از دست بدهند، آیا شخصی که به‌تازگی وارد زندگی آن‌ها شده همچنان در کنارشان خواهد ماند؟ این پرسش می‌تواند به تشخیص تفاوت میان یک رابطه واقعی و ارتباطی با انگیزه‌های پنهان کمک کند.

بنا بر گزارش Techcrunch، کارپنتر نیز بر ضرورت تعیین مرز روشن میان زندگی شخصی و حرفه‌ای تأکید دارد. در محیط شرکت‌ها، این موضوع باید شامل مدیران ارشد نیز شود؛ به این معنا که هیچ‌کس، حتی مدیرعامل، نباید از قواعد امنیتی مستثنا باشد.

از سوی دیگر، ایجاد فرهنگی که در آن کارکنان بتوانند درخواست‌های غیرمعمول را زیر سؤال ببرند و نگرانی‌های خود را بدون ترس مطرح کنند، اهمیت زیادی دارد. به گفته کارپنتر، یکی از خطرناک‌ترین محیط‌های امنیتی، سازمانی است که کارکنان در آن برای به چالش کشیدن تصمیم‌ها و درخواست‌های مدیرعامل احساس آزادی نمی‌کنند.

براون در پایان تأکید می‌کند که شرکت‌های فناوری برای رشد به پذیرش ریسک و بررسی فرصت‌های تجاری نیاز دارند؛ اما این موضوع نباید به معنای نادیده گرفتن تهدیدهای انسانی باشد. تشخیص به‌موقع تلاش برای نفوذ می‌تواند به اندازه ابزارهای فنی امنیت سایبری اهمیت داشته باشد.

OpenAI از GPT-6 Cyber رونمایی کرد؛ مدل جدید در کشف آسیب‌پذیری‌ها قدرتمندتر شده است

OpenAI مدل تخصصی GPT-6 Cyber را با تمرکز بر کشف آسیب‌پذیری‌های نرم‌افزاری، ساخت اکسپلویت و رعایت محدودیت‌های امنیتی معرفی کرده است؛ مدلی که در برخی آزمون‌ها عملکرد بهتری از نسل قبلی خود داشته، اما دسترسی به آن محدود و هزینه API آن بالا است.

شرکت OpenAI از مدل تخصصی GPT-6 Cyber رونمایی کرده است؛ مدلی که به گفته این شرکت، در شناسایی آسیب‌پذیری‌های نرم‌افزاری و توسعه اکسپلویت‌ها عملکرد بهتری دارد و در عین حال، با دقت بیشتری محدودیت‌های تعیین‌شده برای فعالیت‌های امنیتی را رعایت می‌کند.

این مدل برای استفاده تیم‌های امنیت سایبری و سازمان‌هایی طراحی شده است که می‌خواهند سامانه‌های دفاعی خود را آزمایش کنند، آسیب‌پذیری‌ها را بیابند و راهکارهای اصلاحی توسعه دهند. با این حال، دسترسی به GPT-6 Cyber محدود و نیازمند تأیید OpenAI است. قیمت API آن نیز از نرخ‌های اعلام‌شده برای برخی مدل‌های امنیتی رقیب از شرکت‌های Anthropic و Google بالاتر است.

بر اساس مستندات توسعه‌دهندگان OpenAI، هزینه استفاده از این مدل به ازای هر یک میلیون توکن ورودی ۲۰ دلار و به ازای هر یک میلیون توکن خروجی ۱۰۰ دلار است. نرخ توکن‌های ورودی ذخیره‌شده نیز ۲ دلار اعلام شده است. این قیمت‌ها، GPT-6 Cyber را در مقایسه با نسل قبلی و برخی محصولات رقیب در رده مدل‌های گران‌قیمت قرار می‌دهد.

دسترسی محدود از طریق برنامه امنیت سایبری OpenAI


GPT-6 Cyber در مرحله نخست از طریق برنامه Daybreak Red در اختیار مشتریان منتخب قرار می‌گیرد. این برنامه برای فعالیت‌های پیشرفته و مجاز امنیت سایبری طراحی شده است و افراد و سازمان‌ها برای درخواست دسترسی باید اطلاعاتی درباره نحوه استفاده موردنظر خود، از جمله گردش‌کارهای دفاعی و امنیتی، ارائه کنند.

OpenAI همچنین قصد دارد دسترسی به مدل GPT-6 Astra را از طریق برنامه گسترده‌تر Daybreak Blue توسعه دهد. این شرکت اعلام کرده است که تا ماه گذشته بیش از ۲ هزار نهاد را در برنامه‌های مرتبط با امنیت سایبری خود ثبت‌نام کرده، اما نام سازمان‌ها و افراد شرکت‌کننده را منتشر نکرده است.

بهبود عملکرد در کشف آسیب‌پذیری‌ها و توسعه اکسپلویت


OpenAI، GPT-6 Cyber را نسخه‌ای از مدل GPT-6 Astra می‌داند که با آموزش‌های تکمیلی برای تحقیقات امنیتی توسعه یافته است. در فرایند آموزش این مدل، موفقیت در فعالیت‌هایی مانند بازتولید خطاها و ساخت اکسپلویت، در کنار رعایت مجوزها و گزارش دقیق نتایج، مورد توجه قرار گرفته است.

این شرکت قابلیت‌های امنیت سایبری مدل جدید را در چارچوب آمادگی خود در سطح «بحرانی» ارزیابی کرده است؛ سطحی که برای GPT-5.6 Cyber نیز در ارزیابی قبلی در نظر گرفته شده بود. GPT-6 Astra هم در حال حاضر همین سطح را دارد.

در آزمون ExploitGym که توانایی مدل‌ها را در سوءاستفاده از آسیب‌پذیری‌های مشخص بررسی می‌کند، GPT-6 Cyber امتیاز ۴۸.۵ درصد را به دست آورد؛ در حالی که امتیاز GPT-5.6 Cyber برابر با ۳۲.۱ درصد بود. این نتیجه از افزایش ۱۶.۴ واحد درصدی و بهبود نسبی حدود ۵۱ درصدی حکایت دارد.

در آزمایشی دیگر که روی برنامه‌های وب و بدون دسترسی به کد منبع آن‌ها انجام شد، مدل جدید توانست ۴۰.۳ درصد آسیب‌پذیری‌ها را شناسایی کند. این رقم برای GPT-6 Astra برابر با ۳۲ درصد بود.

OpenAI همچنین معیار تازه‌ای به نام RemoteExploitBench معرفی کرده که آسیب‌پذیری‌های شناخته‌شده در نرم‌افزارهایی مانند GitLab، PostgreSQL و Jenkins را در بر می‌گیرد. GPT-6 Cyber توانست ۹۵ درصد وظایف این ارزیابی را انجام دهد؛ در حالی که نسخه Astra با تنظیمات دسترسی Daybreak Blue از انجام هیچ‌یک از وظایف خودداری کرد. این مقایسه علاوه بر توانایی مدل‌ها، محدودیت‌های ناشی از پیکربندی دسترسی آن‌ها را نیز منعکس می‌کند.

شواهد عملی از لینوکس و فایرفاکس


OpenAI برای نشان دادن کاربردهای عملی مدل جدید اعلام کرده است که پژوهشگران با کمک GPT-6 Cyber توانسته‌اند ۱۷۲۴ آسیب‌پذیری هسته لینوکس را بازتولید کنند و برای ۹۴۸ مورد از آن‌ها اکسپلویت‌های کاربردی بسازند. در شرایط آزمایشی مشابه، GPT-5.6 Sol برای ۱۶۶ مورد اکسپلویت تولید کرده بود.

این شرکت همچنین از افشای ۳۰۴ یافته با شدت بحرانی به همراه پیشنهادهایی برای اصلاح آن‌ها به نگهدارندگان هسته لینوکس خبر داده است. با این حال، تعداد اکسپلویت‌های تولیدشده را نباید معادل تعداد آسیب‌پذیری‌های ناشناخته یا اصلاح‌شده دانست.

در پروژه فایرفاکس نیز OpenAI از شناسایی ۸۱ آسیب‌پذیری پیش‌تر گزارش‌نشده خبر داده که موزیلا آن‌ها را با شدت بالا طبقه‌بندی کرده است. علاوه بر این، پژوهشگران شواهدی ارائه کرده‌اند که نشان می‌دهد ۳۰ مشکل شناخته‌شده دیگر نیز ممکن است به ارزیابی با شدت بالاتر نیاز داشته باشند. به گفته OpenAI، گزارش‌ها همراه با آزمایش‌های قابل تکرار و پیشنهادهای اصلاحی در اختیار موزیلا قرار گرفته و این شرکت فرایند رفع مشکلات را آغاز کرده است.

CodeRabbit، یکی از مشتریان OpenAI، نیز از عملکرد مثبت مدل جدید خبر داده است. مدیرعامل این شرکت اعلام کرده GPT-6 Cyber در آزمایش‌های امنیتی آن‌ها قوی‌ترین مدلی بوده که تاکنون بررسی کرده‌اند. طبق گزارش CodeRabbit، این مدل در مقایسه با مدل مورد استفاده قبلی این شرکت، ۶۶ درصد مشکلات با شدت متوسط و بالا را در معیار داخلی آن‌ها شناسایی کرده است.

GPT-6 Cyber در مقایسه با رقبا گران‌تر است


بررسی قیمت‌های استاندارد API نشان می‌دهد GPT-6 Cyber در مقایسه با چند مدل امنیتی رقیب، هزینه بیشتری دارد. هزینه توکن ورودی آن ۶۰ درصد و هزینه توکن خروجی آن حدود ۳۳ درصد بیشتر از GPT-5.6 Cyber است. همچنین نرخ پایه ورودی و خروجی آن دو برابر مدل Mythos 5.1 از Anthropic و پنج برابر Argon Cyber Permissive از Google اعلام شده است.

البته مقایسه قیمت توکن به‌تنهایی معیار کاملی برای سنجش هزینه نهایی تحقیقات امنیتی نیست. مدل‌ها ممکن است برای رسیدن به یک نتیجه معتبر، میزان متفاوتی از اطلاعات، استدلال و فراخوانی ابزارها را مصرف کنند. هزینه زیرساخت‌های آزمایشگاهی و بررسی نتایج توسط کارشناسان نیز در هزینه نهایی استقرار تأثیر دارد.

شرکت‌های رقیب نیز محصولات تخصصی خود را برای این حوزه توسعه داده‌اند. Anthropic با مدل Mythos 5.1 و سرویس Claude Security بر تحقیقات امنیت سایبری تمرکز کرده و دسترسی به قابلیت‌های پیشرفته را به سازمان‌های تأییدشده محدود می‌کند. گوگل نیز Argon Cyber Permissive را برای کشف آسیب‌پذیری، مهندسی معکوس، بررسی اکسپلویت و تولید وصله ارائه کرده است.

تأکید OpenAI بر رعایت محدوده مجوزها


یکی از محورهای اصلی توسعه GPT-6 Cyber، جلوگیری از انجام فعالیت‌های خارج از محدوده مجاز است. OpenAI در ارزیابی ExploitGym Honeypot، شرایطی شبیه‌سازی کرده که در آن سرویس‌های آسیب‌پذیر و وسوسه‌انگیز در کنار هدف مجاز قرار می‌گیرند. مدل باید تشخیص دهد که حمله به سرویس‌های خارج از محدوده تعیین‌شده مجاز نیست.

بر اساس نتایج اعلام‌شده، GPT-6 Cyber بدون دستورالعمل‌های ایمنی ویژه در ۹۹.۹۳ درصد آزمایش‌ها از حملات غیرمجاز اجتناب کرده است. این رقم برای GPT-5.6 Cyber برابر با ۹۴.۴۹ درصد بود. OpenAI همچنین می‌گوید مدل جدید با دریافت دستورالعمل‌های ایمنی، در تمام موارد آزمایش‌شده در محدوده مجاز باقی مانده است؛ هرچند این نتایج تضمینی برای رفتار مدل در شرایط واقعی نیستند.

OpenAI در کنار آموزش‌های ایمنی، کنترل‌های دسترسی و نظارت بر حساب‌ها را نیز اعمال می‌کند. دسترسی API از طریق Daybreak Red عموماً به تأیید نشانی‌های شبکه نیاز دارد. برخی مشتریان دارای قابلیت نگهداری صفر داده نیز باید از سازوکار Private Safety Processing استفاده کنند که سوابق تعامل رمزگذاری‌شده ذخیره‌شده نزد مشتری را برای مدت ۳۰ روز بررسی می‌کند.

این شرکت همچنین برنامه‌ای ویژه برای تیم‌های تأییدشده فعال در حوزه زیرساخت‌های حیاتی معرفی کرده و بر برنامه یک میلیارد دلاری خود برای یارانه‌دادن به دسترسی مدافعان امنیت سایبری با منابع محدود تأکید کرده است.

در مجموع، ارزش عملی GPT-6 Cyber تنها به توانایی آن در کشف آسیب‌پذیری یا ساخت اکسپلویت وابسته نیست؛ بلکه رعایت محدوده مجوزها، ارائه شواهد قابل بازتولید و تعداد یافته‌های معتبر نیز در ارزیابی آن اهمیت دارد. برای سازمان‌ها، این عوامل باید در کنار قیمت بالای استفاده از مدل و هزینه بررسی نتایج توسط متخصصان سنجیده شوند.

انسان‌ها هنوز در تشخیص متن‌های هوش مصنوعی از چت‌بات‌ها دقیق‌ترند

پژوهش جدید دانشگاه یوهانس گوتنبرگ آلمان نشان می‌دهد انسان‌ها در تشخیص متن‌های نوشته‌شده به‌دست افراد از محتوای تولیدشده با هوش مصنوعی، دقیق‌تر از چت‌بات‌ها عمل می‌کنند.

نتایج یک مطالعه جدید نشان می‌دهد انسان‌ها همچنان در تشخیص متن‌های نوشته‌شده به‌دست افراد و متن‌های تولیدشده با هوش مصنوعی، عملکرد دقیق‌تر و قابل‌اعتمادتری نسبت به چت‌بات‌ها دارند. این پژوهش همچنین نشان می‌دهد مدل‌های زبانی بزرگ می‌توانند الگوهای شخصیتی مشخصی را در پاسخ‌های خود بروز دهند.

این مطالعه به سرپرستی پژوهشگران مؤسسه روان‌شناسی دانشگاه یوهانس گوتنبرگ آلمان انجام شده و نتایج آن در مجله علمی Scientific Reports منتشر شده است. محققان در این پژوهش، هفت مدل زبانی بزرگ را با ۷۰ شرکت‌کننده انسانی مقایسه کردند و برای ارزیابی ویژگی‌های شخصیتی آن‌ها از پرسشنامه‌های روان‌شناختی بهره گرفتند.

نتایج نشان داد مدل‌های زبانی تلاش می‌کنند ویژگی‌های شخصیتی نسبتاً پایداری از خود نشان دهند. این مدل‌ها در مقایسه با شرکت‌کنندگان انسانی، وظیفه‌شناس‌تر و از نظر عاطفی باثبات‌تر ارزیابی شدند.

برتری انسان در تشخیص متن‌های هوش مصنوعی


یکی از یافته‌های مهم پژوهش به توانایی تشخیص نویسنده متن مربوط می‌شود. شرکت‌کنندگان انسانی توانستند متن‌های نوشته‌شده به‌دست انسان و متن‌های تولیدشده با هوش مصنوعی را با دقت ۸۳ درصد از یکدیگر تفکیک کنند؛ در حالی که دقت چت‌بات‌ها در این زمینه ۶۷ درصد بود.

پژوهشگران همچنین تفاوت‌هایی میان سبک نوشتاری انسان‌ها و مدل‌های هوش مصنوعی شناسایی کردند. طول بیشتر متن و استفاده از زبانی استادانه و فنی، از ویژگی‌های برجسته نوشته‌های تولیدشده با هوش مصنوعی بود. در مقابل، نوشته‌های انسانی بیشتر بر احساسات، روابط میان افراد و موضوعات سرگرم‌کننده تمرکز داشتند.

محققان در عین حال درباره اتکای کامل به هوش مصنوعی، به‌ویژه در حوزه‌های حساس، هشدار دادند. به گفته آن‌ها، مدل‌های هوش مصنوعی ممکن است سوگیری‌ها و پیش‌داوری‌های موجود در داده‌های انسانی مورد استفاده برای آموزش خود را نیز بازتولید کنند؛ موضوعی که ضرورت ارزیابی دقیق خروجی این ابزارها را نشان می‌دهد.

ChatGPT Cyber عرضه شد؛ مدلی که آسیب‌پذیری اوبونتو را در دو ساعت کشف کرد

OpenAI مدل جدید «ChatGPT Cyber» را برای سطح بالای برنامه Daybreak عرضه کرد. یک پژوهشگر با مدل قبلی این شرکت ظرف دو ساعت آسیب‌پذیری شدیدی در اوبونتو یافت و OpenAI هم از شناسایی ۹۴۸ مشکل احتمالی در لینوکس و ۸۱ آسیب‌پذیری در فایرفاکس خبر داد. منتقدان می‌پرسند منابع اختصاص‌یافته برای مقابله با تهدیدهای مبتنی بر هوش مصنوعی کافی است یا نه.

شرکت OpenAI مدل جدیدی با تمرکز بر امنیت سایبری با نام «ChatGPT Cyber» معرفی کرد. این مدل فقط در اختیار بالاترین سطح برنامه «Daybreak»، یعنی «Daybreak Red»، قرار می‌گیرد؛ سطحی که ابزارهای شناسایی و توسعه آسیب‌پذیری را برای پژوهشگران امنیت تهاجمی فراهم می‌کند.
به گزارش ایتنا، این اعلام در شرایطی انجام می‌شود که آزمایشگاه‌های پیشرو هوش مصنوعی با پرسش‌هایی درباره نقش خود در محافظت از زیرساخت‌های دیجیتال روبه‌رو هستند.

یک آسیب‌پذیری جدی در ۲ ساعت
مکس جاستیکز، مدیر فناوری و هم‌بنیان‌گذار استارتاپ Charge Robotics، با کمک مدل GPT 5.6 Sol (منتشرشده در ژوئیه) و از طریق برنامه «Daybreak Blue» یک آسیب‌پذیری شدید در اوبونتو کشف کرد. بهره‌برداری از این نقص می‌تواند به مهاجمان امکان کنترل سرورهای مبتنی بر این سیستم‌عامل لینوکسی را بدهد.

جاستیکز که علاقه‌مند امنیت سایبری در سطح آماتور است، به تک‌کرانچ گفت به مدل گفته بود کدی را که پیش‌تر در آن باگی یافته بود دوباره بررسی کند و باگ‌هایی به همان اندازه یا خطرناک‌تر پیدا کند؛ مدل ظرف حدود دو ساعت نتیجه را ارائه کرد.
به گفته او، این نقص بسیار پیچیده است و یافتن آن برای انسان دشوار است.

او موضوع را به پروژه دبیان، نگه‌دارنده این نرم‌افزار، گزارش داد و وصله امنیتی منتشر شد.
شواهدی از سوءاستفاده از این آسیب‌پذیری گزارش نشده است. با این حال، جاستیکز هشدار می‌دهد که این مورد شاید فقط بخش کوچکی از ماجرا باشد و در ماه‌های آینده باید منتظر کشف و بهره‌برداری از آسیب‌پذیری‌های عجیب‌تری بود.

اسکن لینوکس و فایرفاکس
OpenAI یک روز پیش از این اعلام گفته بود همین مدل برای اسکن هسته لینوکس و آماده‌سازی وصله استفاده شده و ۹۴۸ مشکل احتمالی شناسایی کرده است. این شرکت همچنین ۸۱ آسیب‌پذیری جدید در مرورگر فایرفاکس یافته است.
OpenAI هدف خود را گسترش گسترده Daybreak برای سازمان‌های همه اندازه‌ها، پژوهشگران مستقل و نگه‌دارندگان پروژه‌های متن‌باز اعلام کرده و یک ابتکار یک‌میلیارد دلاری هم برای حمایت از متخصصان امنیتی فعال در زیرساخت‌های حیاتی مانند شبکه برق و آب معرفی کرده است.

انتقادها و پرسش از کفایت منابع
OpenAI می‌گوید زمان محدودی برای اقدام مدافعان زیرساخت‌های دیجیتال پیش از تواناتر شدن مدل‌ها در هک و آسان‌تر شدن دسترسی به آنها باقی مانده است. اما مدافعان ممکن است این موضوع را حجمی از کار جدید بدانند که از منابعشان فراتر می‌رود. جاستیکز خودش حدود ۵ هزار دلار صرف اشتراک و توکن برای کشف چند آسیب‌پذیری کرد.

البته برنامه Daybreak هم بی‌انتقاد نیست. به گفته جاستیکز، OpenAI اخیرا توان Daybreak Blue را در یافتن آسیب‌پذیری کاهش داده است.
محدودیت دسترسی برای جلوگیری از سوءاستفاده مهاجمان قابل‌درک است (خود او برای عضویت از گواهینامه رانندگی‌اش عکس بارگذاری کرده)، اما متخصصان امنیتی می‌گویند وقتی نمی‌توانند از فناوری پیشرو استفاده کنند، مهاجمان از مدل‌های متن‌باز بدون محدودیت‌های ایمنی بهره می‌برند.
OpenAI نیز اعلام کرده تنها «هزاران» متخصص امنیتی در این برنامه شرکت دارند، در حالی که شمار هکرهای بالقوه بسیار بیشتر است.

اریک والاس، پژوهشگر OpenAI، گفته است این شرکت بخش قابل‌توجهی از توان محاسباتی پیشرفته خود را به‌صورت رایگان صرف کشف و وصله آسیب‌پذیری‌های کدهای متن‌باز می‌کند. با این حال، هزینه بررسی لینوکس حدود ۱٫۲ میلیون دلار بوده، در حالی که شرکت برای یافتن راه‌حل یک مسئله معروف در دینامیک سیالات حدود ۶ میلیون دلار توکن خرج کرده است.
به نظر کارشناسان، اگر فرصت اصلاح زیرساخت‌های دیجیتال واقعا محدود است، به نظر می‌رسد به فوریت بیشتری نیاز باشد.

از رشد افسارگسیخته تا سقوط؛ ماجرای حباب هوش مصنوعی در چین

گزارش‌ها حاکی از آن است که حباب سرمایه‌گذاری در صنعت هوش مصنوعی چین در حال ترکیدن است؛ شاخص STAR50 طی چهار ماه اخیر ۴۰ درصد سقوط کرده و ۴۸۰ میلیارد دلار از ارزش بازار را از بین برده است. در همین حال فشارهای اقتصادی آمریکا و نگرانی‌های مشابه درباره نبود بازگشت سرمایه در بازارهای غربی نیز بر این روند سایه افکنده است.

گزارش‌های تازه نشان می‌دهد حباب سرمایه‌گذاری در صنعت هوش مصنوعی چین پیش از هر جای دیگر جهان در حال ترکیدن است.
سرنوشت صنعت هوش مصنوعی در چین می‌تواند نشانه‌ای از آینده‌ای باشد که اقتصادهای غربی نیز با نگرانی آن را دنبال می‌کنند.

شاخص STAR50 که عملکرد شرکت‌های هوش مصنوعی و نیمه‌هادی چین را دنبال می‌کند، طی چهار ماه گذشته ۴۰ درصد سقوط کرده و حدود ۴۸۰ میلیارد دلار از ارزش بازار این شرکت‌ها را از بین برده است.
مطابق گزارش سایت Futurism، دونگ بائوژن، مدیر صندوق سرمایه‌گذاری مستقر در پکن، در گفت‌وگو با رویترز، روند اخیر بازار سهام را یک دوره سوداگرانه و دیوانه‌وار توصیف کرده که اکنون به مرحله ترکیدن حباب رسیده است.
سهام شرکت رباتیک پرسروصدای چینی، یونیتری(Unitree)، از زمان عرضه اولیه سهام این شرکت در تابستان گذشته نصف شده است. شرکت تراشه‌ساز CXMT نیز تنها در یک ماه اخیر بیش از یک‌چهارم ارزش خود را از دست داده است.

سرمایه‌گذاری‌ها همچنان ادامه دارد
با این حال، این افت بازار سهام به‌طور کامل روحیه سرمایه‌گذاران هوش مصنوعی را تضعیف نکرده است. دیپ‌سیک، یکی از برجسته‌ترین شرکت‌های هوش مصنوعی چین، به تازگی موفق به جذب ۱۵ میلیارد دلار سرمایه در یکی از بزرگ‌ترین دورهای تأمین مالی تاریخ این کشور شده است.
هواوی نیز وامی ۲.۳ میلیارد دلاری از بانک‌های چینی برای خرید تراشه‌های بیشتر هوش مصنوعی دریافت کرده است.

نقش فشارهای آمریکا
شرایط چین با سایر نقاط جهان متفاوت است؛ این کشور با فشار مستمر آمریکا برای محدود کردن دسترسی‌اش به رقابت جهانی، از جمله تعرفه‌ها و بررسی احتمال ممنوعیت کامل تأمین تجهیزات مراکز داده توسط شرکت‌های چینی مانند ژونگجی اینولایت، مواجه است.
به نظر می‌رسد نقش خصومت اقتصادی آمریکا و دیگر کشورهای غربی در افت بازار چین دست‌کم گرفته شده و این افت تا حد زیادی ناشی از محروم ماندن چین از فروش محصولات هوش مصنوعی خود در بازارهای بین‌المللی است، نه صرفاً گزافه‌گویی بازار.

نشانه‌هایی در غرب هم دیده می‌شود
بر اساس گزارش گلدمن‌ساکس، سهام مرتبط با هوش مصنوعی حدود ۴۲ درصد از کل ارزش بازار سهام چین را تشکیل می‌دهد؛ وضعیتی که چندان با آنچه در اقتصادهای غربی می‌گذرد تفاوت ندارد، جایی که نبود بازگشت سرمایه ملموس، روز به روز نادیده‌گرفتنش دشوارتر می‌شود.
افشای زیان ۸۰ میلیارد دلاری آنتروپیک در اسناد عرضه اولیه سهامش و برنامه این شرکت برای هزینه‌کرد یک تریلیون دلار دیگر روی مراکز داده طی دهه آینده، نگرانی‌ها از سودآوری بودن حتی بزرگ‌ترین بازیگران این صنعت را تشدید می‌کند.

سرمایه‌گذاران دولتی چین در جریان رشدهای ناگهانی بازار اقدام به فروش سهام کرده‌اند تا در راستای سیاست دولت برای مهار نوسانات، از رشد افراطی جلوگیری کنند؛ اقدامی که با وجود هدف کنترلی‌اش، نتوانست این واقعیت را پنهان کند که تقاضا برای محصولات هوش مصنوعی هنوز به سطح موردانتظار نرسیده است.

ورود هوش مصنوعی به اتاق جراحی؛ یک عامل هوشمند روی مغز موش زنده عمل کرد

یک شرکت زیست‌فناوری در آمریکا اعلام کرده است که یک عامل هوش مصنوعی توانسته با انتخاب یک روش درمانی ژنتیکی و کنترل تجهیزات رباتیک، دارو را به مغز موشی زنده تزریق کند. این آزمایش که با نظارت دامپزشک انجام شده، نمونه‌ای قابل‌توجه از ورود هوش مصنوعی از محیط نرم‌افزار به آزمایشگاه‌های واقعی است.

هوش مصنوعی تاکنون بیشتر در پژوهش‌های زیستی برای تحلیل داده‌ها، شناسایی الگوهای بیماری و طراحی دارو مورد استفاده قرار گرفته است؛ اما آزمایش تازه شرکت Exin Therapeutics نشان می‌دهد عامل‌های هوشمند می‌توانند فراتر از تحلیل اطلاعات عمل کنند و مستقیماً با تجهیزات آزمایشگاهی تعامل داشته باشند.

گابریل اوکانا سانترو، مدیرعامل و هم‌بنیان‌گذار این شرکت مستقر در سان‌فرانسیسکو، تیمی را هدایت کرده که یک عامل هوش مصنوعی را به دستگاه جراحی رباتیک مجهز به دوربین و ابزار تزریق متصل کرده است. هدف آزمایش، بررسی امکان کاهش تشنج در یک موش مبتلا به صرع با استفاده از ژن‌درمانی بود.

هوش مصنوعی درمان را انتخاب کرد و تزریق را انجام داد
در این آزمایش، عامل هوش مصنوعی از میان ۱۹ گزینه درمانی، یک روش ژن‌درمانی را انتخاب کرد. سپس ناحیه موردنظر در مغز و مختصات تزریق را تعیین کرد و کنترل بازوی رباتیک، سوزن و تنظیمات تزریق را بر عهده گرفت.
البته تمام مراحل بدون دخالت انسان انجام نشد. ابتدا یک جراح دامپزشک جمجمه موش را باز کرد و در ادامه نیز تأیید اقدامات برگشت‌ناپذیر و امکان توقف اضطراری دستگاه در اختیار انسان باقی ماند.

تیم پژوهشی برای این آزمایش از مدل Claude Sonnet 5 شرکت Anthropic استفاده کرد.
نکته جالب آن است که پژوهشگران ابتدا مدل قدرتمندتر Claude Opus 5.5 را آزمایش کرده بودند، اما این مدل از هدایت سوزن در مغز حیوان خودداری کرد؛ زیرا احتمال می‌داد در میانه کار متوقف شود و جان حیوان را به خطر بیندازد.
در نهایت، تیم به سراغ Sonnet 5 رفت که حاضر شد اجرای فرایند را بر عهده بگیرد.

وقتی هوش مصنوعی در میانه جراحی متوقف شد
بنا به گزارش وایرد، این آزمایش بدون مشکل فنی نبود. در جریان کار، اختلالی در سیستم مختصات دستگاه ایجاد شد و موقعیت محاسبه‌شده برای تزریق با موقعیت واقعی مطابقت نداشت.
عامل هوش مصنوعی متوجه اشتباه شد، اما به دلیل محدودیت‌های تعریف‌شده در دستورالعمل‌هایش، حاضر نشد کدهای زیرساخت دستگاه را برای اصلاح مشکل تغییر دهد. در نتیجه، تیم پژوهشی از یک عامل هوش مصنوعی جداگانه برای اصلاح کد استفاده کرد.

این اتفاق پرسش مهمی را درباره طراحی عامل‌های خودمختار مطرح می‌کند: چگونه می‌توان سامانه‌ای ساخت که هم به محدودیت‌های ایمنی پایبند باشد و هم در شرایط اضطراری بتواند با نظارت انسان، راه‌حل مناسبی پیدا کند؟
فرایند تزریق مغزی که معمولاً حدود ۴۵ دقیقه زمان می‌برد، در این آزمایش کمی بیش از یک ساعت طول کشید. به گفته سانترو، موش پس از عمل در حال بهبودی است و پژوهشگران هنوز منتظرند تا اثر ژن‌درمانی بر میزان تشنج آن مشخص شود.

آیا جراحی خودمختار با هوش مصنوعی به واقعیت نزدیک شده است؟
اهمیت این آزمایش صرفاً در کنترل یک بازوی رباتیک خلاصه نمی‌شود. عامل هوش مصنوعی در این پروژه بخشی از تصمیم‌گیری علمی، انتخاب درمان و اجرای آزمایش را نیز بر عهده داشته است.

این رویکرد می‌تواند در آینده به پژوهشگران کمک کند آزمایش‌های پیچیده‌تری را با سرعت بیشتر انجام دهند و داده‌های حاصل از تعامل مستقیم با محیط واقعی را وارد فرایند توسعه مدل‌ها کنند.
با این حال، نباید یک آزمایش محدود را معادل آمادگی هوش مصنوعی برای انجام جراحی مستقل دانست. هنوز مشخص نیست درمان انتخاب‌شده تا چه اندازه در کاهش تشنج مؤثر خواهد بود و نتایج این آزمایش نیز در قالب یک مقاله علمی داوری‌شده منتشر نشده است.

شرکت Exin Therapeutics قصد دارد مدل‌های دیگری از جمله Grok را نیز در آزمایش‌های بعدی بررسی کند. با وجود این، مدیرعامل شرکت تأکید کرده است که نظارت انسانی، به‌ویژه در آزمایش‌هایی که با موجود زنده سروکار دارند، ضروری است و هنوز زمان سپردن جراحی مغز انسان به عامل‌های هوش مصنوعی فرا نرسیده است.

این تجربه نشان می‌دهد نسل جدید هوش مصنوعی ممکن است به‌تدریج از نقش دستیار دیجیتال دانشمندان فراتر برود و به یکی از بازیگران عملیاتی آزمایشگاه‌ها تبدیل شود؛ تحولی که در کنار فرصت‌های علمی، به چارچوب‌های دقیق‌تری برای ایمنی و مسئولیت‌پذیری نیاز دارد.

هشدار بیل گیتس: سال آینده، سال حملات سایبری مبتنی بر هوش مصنوعی خواهد بود

بیل گیتس، بنیانگذار مایکروسافت، هشدار داد که هوش مصنوعیِ بدون نظارت تهدیدی رو‌به‌رشد است و حملات سایبری مبتنی بر این فناوری در سال آینده افزایش خواهد یافت. به گفته او، نگرانی فوری، سوءاستفاده افراد بدخواه از مدل‌های فعلی بدون هیچ کنترل و حفاظی است.

بیل گیتس، بنیانگذار مایکروسافت، روز یکشنبه نسبت به گسترش هوش مصنوعیِ فاقد نظارت هشدار داد و گفت این فناوری در حال تبدیل‌شدن به تهدیدی جدی‌تر است. او پیش‌بینی کرد که حملات سایبری مبتنی بر هوش مصنوعی در سال آینده شدت خواهند گرفت.

گیتس تأکید کرد که خطر خارج‌شدن هوش مصنوعی از کنترل انسان همچنان تا سال‌های آینده یک تهدید جدی باقی می‌ماند. با این حال، به گفته او نگرانی فوری‌تر این است که بازیگران بدخواه از سیستم‌های موجود، بدون هیچ کنترل و حفاظی، سوءاستفاده کنند.

او در مصاحبه با شبکه ABC گفت بیشترین تأثیر این تهدیدها به احتمال زیاد در حوزه حملات سایبری دیده خواهد شد. به باور او، مشکل واقعی زمانی بروز می‌کند که افراد بدخواه بتوانند کنترل‌ها و حفاظ‌های تعبیه‌شده در مدل‌های هوش مصنوعی را به‌طور کامل حذف کنند.

ترکیب خطرناک؛ مدل‌های پیشرفته و بازیگران بدخواه


گیتس اظهار داشت زمانی که افراد بدخواه، بدون هیچ تضمین یا محدودیتی، به جدیدترین مدل‌های هوش مصنوعی دسترسی پیدا کنند، باید در طول سال آینده منتظر «شگفتی‌های منفی» فراوان بود؛ به‌ویژه در زمینه حملات سایبری.

هشدار صنعت


این هشدار تنها از سوی گیتس مطرح نشده است. بیش از ۱۰۰ شرکت فعال در حوزه توسعه هوش مصنوعی نیز با امضای نامه‌ای سرگشاده هشدار داده‌اند که حملات سایبری مبتنی بر هوش مصنوعی در آستانه گسترده‌تر و پیچیده‌تر شدن قرار دارند.

نکات تکمیلی


هوش مصنوعی مرز ورود به جرایم سایبری را پایین می‌آورد: کارشناسان امنیت سایبری بارها هشدار داده‌اند که ابزارهای هوش مصنوعی می‌توانند تولید ایمیل‌های فیشینگ متقاعدکننده، جعل صدا و تصویر (دیپ‌فیک) و خودکارسازی حملات را برای مهاجمان کم‌تجربه نیز آسان کنند.

دفاع هم از هوش مصنوعی بهره می‌برد: همین فناوری می‌تواند برای شناسایی سریع‌تر تهدیدها و واکنش به حملات نیز به‌کار گرفته شود، اما اثربخشی آن به رعایت اصول ایمنی و نظارت بستگی دارد.

توصیه عملی به کاربران و سازمان‌ها: فعال‌سازی احراز هویت دومرحله‌ای، به‌روزرسانی منظم نرم‌افزارها و احتیاط در برابر پیام‌ها و تماس‌های مشکوک، از ساده‌ترین راه‌های کاهش ریسک است.